Sunday, January 15, 2012

Jaringan Packet-switched (synchronous serial)

Assalamu alaikum .....

Alhamdulillah .. luar biasa hari ini masih bisa merasakan RAHMAD dan HIDAYAH-MU YA RABB...

Selalu ku doakan buat kalian semua sohib blogger ... semoga tetap dalam lindungan-NYA ..AMIINN...

Postingan pagi ini tentu masih berbicara mengenai seluk beluk JARINGAN KOMPUTER .... Melanjutkan postingan yang sebelumnya tentang Jaringan WAN lebih spesifik ke Jaringan VPN, dan kali ini saya akan sedikit berbagai mengenai salah satu teknologi VPN-WAN yang termasuk ke dalam pembagian Arsitektur VPN Host-ti-Gateway.
Jaringan packet-switched tidak memerlukan sambungan tersendiri atau sambungan cadangan sementara. Sebaliknya jenis jaringan packet-switched ini memungkinkan jalur paket data diset secara dinamis ketika data mengalir melalui jaringan. Jenis koneksi jaringan ini mempunyai karakteristik sebagai berikut:
1.      Message dipecah kedalam paket-paket
2.      Paket-paket menjelajah secara independen melalui interjaringan (yaitu mengambil jalur yang berbeda)
3.      Pada sisi penerima paket-paket di assembling ulang pada urutan yang tepat
4.      Piranti pengirim dan penerima mengasumsikan suatu koneksi yang ’selalu on’ (tidak memerlukan dial-up)
Jenis koneksi jaringan WAN ini menggunakan permanent virtual circuit (PVC). Walaupun suatu PVC terlihat terhubung langsung – jalur WAN tersendiri, jalur yang diambil setiap paket melalui inter-jaringan dapat berbeda.
Adapun yang termasuk ke dalam jaringan yang bertipe synchronous serial adalah : 
  1. Frame Relay (Penjelasan lebih lanjut Klick disini)
  2. MPLS (Penjelasan lebih lanjut Klick disini)


Konfigurasi VLAN


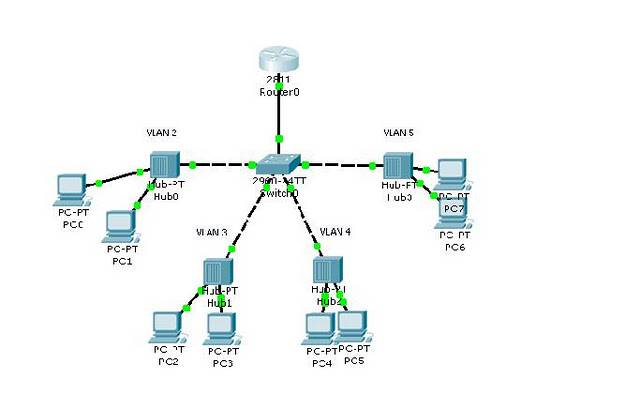
Postingan kali ini menyambung postingan sebelumnya ,kita akan mencoba mengkonfigurasi VLAN menggunakan aplikasi Cisco Packet Tracer, dengan menggunakan 1 buah Router yang dimana interface pada Router ini akan disubinterfacekan,.


Konsep utama dari VLAN ini adalah dengan cara menempatkan data berdasarkan penempatan port." Fitur VLAN terdapat pada Switch yang manageable contoh : Switch Cisco Catalyst VLAN ini berfungsi untuk mengelompokan/mengsegmentasi suatu jaringan menjadi lebih kecil untuk mengurangi beban kerja Switch tersebut .

berikut adalah Skema Jaringan VLAN pada Cisco Packet Tracer


LANGKAH-LANGKAH DAN SKEMA:

  • Hubungkan fa0/0 pada Router ke fa 0/1 pada Switch menggunakan Straight, karena port fa0/1 yang akan ini akan bekerja sebagai TRUNK
  • Hubungkan hub pada setiap VLAN ke Switch berdasarkan nomor VLAN untuk memudahkan konfigurasi
contoh :
Hubungkan VLAN 2 hubungkan ke Switch Fa0/2
hub VLAN 3 hubungkan ke Switch Fa0/3
hub VLAN 4 hubungkan ke Switch Fa0/4
hub VLAN 5 hubungkan ke Switch Fa0/5

Skema IP Jaringan

VLAN 2
IP Network 192.168.2.0/24
IP host = 192.168.2.2 - 255

VLAN 3
IP Network 192.168.3.0/24
IP host = 192.168.3.2 - 255

VLAN 4
IP Network 192.168.4.0/24
IP host = 192.168.4.2 - 255

VLAN 5
IP Network 192.168.5.0/24
IP host = 192.168.5.2 - 255

KONFIGURASI PADA ROUTER

Router>en
Router#conf t
Enter configuration commands, one per line. End with CNTL/Z.
Mengaktifkan Interface FastEthernet 0/0
Router(config)#interface fa0/0
Router(config-if)#no shutdown -> untuk menghidupkan interface fa0/0 yang akan di subinterfacekan
%LINK-5-CHANGED: Interface FastEthernet0/0, changed state to up
Router(config-if)#ex

= Konfigurasi Sub-Interface untuk VLAN 2
Router(config)#interface fa0/0.2 -> membuat Subinterface untuk VLAN 2
Router(config-subif)#
%LINK-5-CHANGED: Interface FastEthernet0/0.2, changed state to up
%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/0.2, changed state to up
Router(config-subif)#encapsulation dot1Q 2 -> sebuah enkapsulasi yang disesuai kan dengan nomor VLAN
Router(config-subif)#ip address 192.168.2.1 255.255.255.0
Router(config-subif)#no shut
Router(config-subif)#ex


= Konfigurasi Sub-Interface untuk VLAN 3
Router(config)#interface fa0/0.3
Router(config-subif)#
%LINK-5-CHANGED: Interface FastEthernet0/0.3, changed state to up
%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/0.3, changed state to up
Router(config-subif)#encapsulation dot1Q 3
Router(config-subif)#ip address 192.168.3.1 255.255.255.0
Router(config-subif)#no shut
Router(config-subif)#ex


= Konfigurasi Sub-Interface untuk VLAN 4
Router(config)#interface fa0/0.4
Router(config-subif)#
%LINK-5-CHANGED: Interface FastEthernet0/0.4, changed state to up
%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/0.4, changed state to upen
Router(config-subif)#encapsulation dot1Q 4
Router(config-subif)#ip address 192.168.4.1 255.255.255.0
Router(config-subif)#no shut
Router(config-subif)#ex


= Konfigurasi Sub-Interface untuk VLAN 5
Router(config)#interface fa0/0.5
Router(config-subif)#
%LINK-5-CHANGED: Interface FastEthernet0/0.5, changed state to up
%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/0.5, changed state to up
Router(config-subif)#encapsulation dot1Q 5
Router(config-subif)#ip address 192.168.5.1 255.255.255.0
Router(config-subif)#no shut
Router(config-subif)#


KONFIGURASI PADA SWITCH MANAGEABLE

Switch>en
Switch#conf t
Enter configuration commands, one per line. End with CNTL/Z.


= Konfigurasi interface fa0/1 pada Switch
Switch(config)#interface fa0/1
Switch(config-if)#switchport mode trunk -> perintah untuk memfungsikan port fa0/1 sebagai port trunk sebagai jalur paket menuju Router
Switch(config-if)#
%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to down
%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to up
Switch(config-if)#ex


= Konfigurasi interface fa0/2 pada Switch
Switch(config)#interface fa0/2
Switch(config-if)#switchport mode access -> perintah untuk memfungsikan fa0/2 sebagai port access
Switch(config-if)#switchport access vlan 2 -> untuk memfungsikan port fa0/2 sebagai jalur komunikasi VLAN 2
% Access VLAN does not exist. Creating vlan 2
Switch(config-if)#ex


= Konfigurasi interface fa0/3 pada Switch
Switch(config)#interface fa0/3
Switch(config-if)#switchport mode access
Switch(config-if)#switchport access vlan 3
% Access VLAN does not exist. Creating vlan 3
Switch(config-if)#ex


= Konfigurasi interface fa0/4 pada Switch
Switch(config)#interface fa0/4
Switch(config-if)#switchport mode access
Switch(config-if)#switchport access vlan 4
% Access VLAN does not exist. Creating vlan 4
Switch(config-if)#ex


= Konfigurasi interface fa0/5 pada Switch
Switch(config)#interface fa0/5
Switch(config-if)#switchport mode access
Switch(config-if)#switchport access vlan 5
% Access VLAN does not exist. Creating vlan 5
Switch(config-if)#
Switch#
%SYS-5-CONFIG_I: Configured from console by console

Setelah selesai konfigurasi, jangan lupa memberikan alamat IP ke setiap PC pada setiap VLAN
kemudian, tes jaringan VLAN ini dengan perintah ping
dari setiap pc ping ke alamat gateway
dari setiap pc ping ke pc pada VLAN lain .
Related Posts : cisco


*Infokom'08

Saturday, January 14, 2012

Domain Name System


DNS dengan kepanjangannya Domain Name System adalah suatu teknik untuk mengingat IP Address yang sulit diingat akibat terdiri dari sederetan angka.
Contoh : 
69.63.184.142
69.63.187.17
69.63.187.19
69.63.181.11
69.63.181.12 

Range IP Address diatas merupakan IP kepunyaan Facebook.com, rasanya terlalu ribet dan susah mengingat bagi sebagian orang jika ingin mengakses FB harus mengetikkan alamat IP Address diatas, Bener gak ?

Routing paket IP yang berbasis TCP/IP sebenarnya tidak memerlukan teknik DNS tersebut, hanya cukup dengan IP Address. Teknik DNS diperlukan karena yang melakukan routing tidak lain adalah manusia, dan manusia pada umumnya lebih sulit menghafal deretan angka dalam hal ini IP Address. Untuk itu, dibutuhkan cara lain agar manusia mudah menghafalnya atau mengingatnya.

Manusia cenderung mudah menghafal nama dibanding angka. Untuk itu agar internet  lebih mudah digunakan, diperkukan suatu cara untuk memetakan dari IP address ke nama host / komputer dan sebaliknya. ( inilah yang dinamakan DNS).

Dari penjelasan singkat diatas, maka DNS dapat didefinisikan sebagai: 
  • Suatu sistem yang memungkinkan nama suatu host  pada jaringan komputer atau internet ditransmisikan menjadi IP address atau sebaliknya.
  • Merupakan database yang berisi daftar informasi host
  • Format penaaan host pada internet dibuat menurut hirarki berdasarkan level domain.
Komponen DNS
Komponen DNS dapat dibagi menjadi empat bagian, yaitu :
  • DNS Server : Merupakan sebuah komputer yang bertugas untuk menjalan program dari server DNS
    , seperti service DNS server atau BOND (Berkeley Insternet Name Domain). BIND menampung database DNS perihal informasi struktur pohon atau pengertian nama dari sebuah permintaan dari DNS client.
  • DNS Zone : Merupakan penampung bagian dari buah penamaan untuk server yang berhak atasnya. Contoh : sebuah server DNS memiliki otoritas untuk xxxx.ac.id dan xxxx.edu maka setiap zone dapat disetakan dalam satu atau lebih domain.
  • Resource Record : Merupakn arah masuknya database DNS yang digunakan untuk menjawab permintaan Client. Penjabaran dari sebuah record tipe seperti alamat host (A), alias (CNAME), dan mail Exchanger (MX)
Informasi yang dikirimkan Client ke DNS Server
  • Nama domain DNS dengan status sebagai FQDn(DNS client menambahkan akhiran to untuk meghasilkan FQDN apabila tidak disediakan oleh program client.
  • Tipe permintaan yang spesifik ke sebuah sumber daya record berdasarkan tipe atau spesifikasi tipe operasi permintaan.
  • Spesifik kelas untuk nama domain DNS.


*Winarno SUGENG

Thursday, January 12, 2012

Tipe Alamat Pendukung Pada IPv6

Dilihat dari judul postingan diatas sudah barang tentu materi berikut masih ada sangkut pautnya dengan materi postingan sebelumnya tentang Pengalamatan IPv6. Satu perubahan penting yang terdapat pada model pengalamatan dari IPv6 adalah tipe alamat yang didukungnya. 


Pada  IPv4 hanya mendukung tiga tipe alamat seperti: unicast, multicast, dan broadcast dengan actual traffic yang paling banyak digunakan  adalah alamat unicast. IP multicast pada IPv4 tidak dikembangkan untuk keperluan luas ssampai beberapa tahun setelah internet diluncurkan dan terus berlanjut dengan beberapa isu yang menghambat dari perkembangannya. Sedangkan IP Broadcast memiliki beberapa alasan yang ditolak dengan alasan performansi (Performance).

Pada IPv6 juga memiliki 3 tipe alamat seperti yang ada pada IPv4 akan tetapi dengn beberapa perubahan. Tipe alamat IPv6 terbagi menjadi 3, yaitu : unicast, multicast dan anycast . Selain ketiga pembagian tipe alamat tersebut, IPv6 juga memiliki satu tipe alamat lagi yang digunakan untuk keperluan di masa yang akan datang yang dinamakan dengan reserved.

Berikut adalah penjelasan dari ke 3 tipe alamat pada IPv6 :

Alamat Unicast

Alamat unicast digunakan untuk komunikasi satu lawan satu dengan menunjuk satu host. Alamat unicast dapat dibagi lagi menjadi 4 bagian yaitu:
  • Alamat Global. Alamat yang digunakan misalnya untuk keperluan addressing provide atau addressing  geografis.
  • Alamar Link Local  adalah alamat yang dipakai didalam satu Link saja.(* yang dimaksud Link dsini adalah jaringan lokal yang saling terhubung pada satu level). Alamat ini dibuat secara otomatis oleh host yang belum mendapatkan alamat global.
  • Site local, yaitu alamat yang setara dengan alamat private, yang dipakai terbatas di dalam site saja. Alamat ini dapat diberikan dengan bebas asalkan memiliki ciri khas unik didalam site tersebut, namun alamat ini tidak dapat mengirimkan paket dengan tujuan alamat di luar dari site tersebut.
  • Compatible.
Alamat Multicast
 
Alamat multicast digunakan untuk komunikasi 1 lawan banyak dengan menunjuk host dari group. Alamat multicast ini pada IPv4 didefinisikan sebagai kelas D, sedangkan pada IPv6 ruang yang 8 bit pertamanya dimulai dengan "FF" disediakan untuk alamat multicast. Ruang ini selanjutnya dibagi-bagi lagi untuk keperluan range berlakunya.

Alamat Anycast

Alamat Anicast digunakan ketika satu paket harus dikirimkan ke beberapa member dari group dan bukan mengirimkan ke seluruh member dari group atau dapat juga di katakan menunjuk host dari alamat jenis ini, sebuah alamat diberikan pada beberapa host, untuk mendifinisikan kumpulan node. 

Jika ada paket yang dikirim ke alamat ini, maka router akan mengirim paket tersebut ke host terdekat yang memiliki alamat anycast yang sama. Dengan kata lain, pemilik paket menyerahkan pada router tujuan yang paling sesuai / cocok bagi pengiriman paket tersebut.

Pemakaian alamat anycast ini misalnya terhadap beberapa server yang memberikan layanan seperti DNS (DOmain Name Server). Dengan memeberikan alamat anycast yang sama pada server-server tersebut, jika ada paket yang dikirim oleh clien ke alamat ini, maka router akan memilih server yang terdekat dan mengirimkan peket ke server tersebut,sehingga beban erhadap server dapat terdistribusi secara merata.

Bagi alamat anycast ini tidak disediakan ruang khsusus, sehingga apa bila terdepat beberapa host diberikan sebuah alamat yang sama, maka alamat tersebut dianggap sebagai alamay anycast.


*Winarno SUGENG

Pengalamatan IPv6


Seperti telah kita ketahui bersama bahwa IPv6 diciptakan untuk menangani masalah-nasalah yang terdapat pada IP, akan tetapi perubahan dan penambahan pada IPv6 tersebut dibuat tanpa melakukan perubahan pada core sebenanya dari IP itu sendiri. Addressing atau pengalamatan merupakan perubahan yang mencolok yang dapat dilihat dari perbedaan antara IPv6 dengan IPv4, akan tetapi perubahan tersebut merupakan hal bagaimana pegalamatan tersebut di-implementasikan dan digunakan. 

Berikut adalah Perbedaan IPv4 dan IPv6:


IPv4 IPv6
* Alamat asal dan alamat tujuan memiliki panjang 32 Bit (4 byte). * Alamat asal dan alamat tujuan memiliki panjang 128 Bit (16 byte).
* Dukungan terhadap IPsec bersifat optional. * Dukungan terhadap IPsec dibutuhkan.
* Harus dikonfigurasikan, baik secara manual maupun dengan DHCP. Tidak harus dikonfigurasikan secara manual. 
* Bisa menggunakan address autoconfiguration.
* Fragmentasi dilakukan oleh pengirim dan pada router sehingga dapat menurunkan kinerja router.
* Fragmentasi hanya dilakukan oleh host pengirim.

* Terdapat checksum pada header.
* Tidak ada checksum pada header.
* Header mengandung options. * Semua data optional dipindahkan ke dalam extension header.
* Address Resolution Protokol (ARP) menggunakan frame-frame broadcast ARP request untuk menterjemahkan sebuah alamat IPv4 ke alamat link layer. * Frame-frame ARP request diganti dengan pesan-pesan Multicast Neighbor Solicitation.
* Digunakan IGMP (Internet Group Management Protocol) untuk mengelola keanggotaan group pada subnet local. * Fungsi IGMP telah digantikan oleh Multicat Listener Discovery (MLD).
* Harus mendukung penyusunan kembali paket berukuran 576 byte. * Harus bisa mendukung ukuran paket 1280 byte.
Sistem pengalamatan IPv4 dibagi dalam 5 kelas :
Class A : range 1 - 126
Class B : range 128 - 191
Class C : range 192 - 223
Class D : range 224 - 247
Class E : renge 248 - 255
Pada IPv6 terdapat tiga jenis pengalamatan, yaitu :
1. Unicast
2. Anycast
3. Multicast


Karakteristik Model Pengalamatan pada IPv6

Secara umum, karakteristik model pengalamatan pada IPv6 memiliki dasar yang sama dengan pengalamatan IPv4. Berikut adalah karakteristik model dari pengalamatan IPv6 :
  • Core Fungtion of Addressing (fungsi intti dari pengalamatan). Dua fungsi utama dari pegalamatan adalah network inteface identification dan routing. Routing merupakan suatu kemudahan untuk melakukan proses struktur dari pengalamatan pada internetwork.
  • Network Layer Addressing (Pengalamatan Layer Jaringan). Pengalamatn IPv6 masih berhubungan satu dengan lainnya dengan network layer pada jaringan TCP/IP dan langsung dari alamat data link layer atau sering kita sebut physical.
  • Jumlah pengalamatan IP per device (alat). Pengalamatan biasanya digunakan untuk menandai perangkat jaringan,sehingga setiap komputer yang terhubung biasanya akan memiliki satu alamat (unicast), dan router dapat memiliki lebih dari satu alamat untuk masing-masing Physical Network yang terhubung.
  • Addreess Interprettion and Prefix Representation. Alamat IPv6 memiliki kesamaan kelas dengan alamat IPv4 dimana masing-masing memiliki bagian network identifier dan bagian Host Identifier. Jumlah panjang prefix digunakan untuk menyatakan panjang dari network ID itu sendiri (Prefix Length).
  • Provate and Public Address.  Kedua tipe dari alamat tersebut terdapat pada IPv6, walaupun kedua tipe tersebut diidentifikasikan dan digunakan untuk keperluan yang berbeda.

Wednesday, January 11, 2012

Arsitektur VPN (Virtual Private Network)

Kali ini masih berbicara mengenai teknologi Jaringan WAN mengacu ke VPN, pada dasarnya Arsitektur pada jaringan VPN (Virtual Private Network) ter bagi atas 2 sebagai berikut :

           1. Arsitektur Gateway-to-Gateway
           
 Pada arsitektur ini, traffic antara dua jaringan yang membutuhkan keamanan melalui koneksi VPN yang telah dibangun antara dua gateway VPN. Gateway VPN mungkin adalah sebuah device yang hanya melakukan fungsi VPN, atau bagian dari device lain dari jaringan seperti firewall atau router.

Dari gambar di atas, terlihat bahwa arsitektur gateway-to-gateway ini tidak menyediakan pengamanan secara penuh terhadap data yang melewati transit. Pada kenyataannya, model arsitektur ini hanya mengamankan data antara dua gateway, yang dinotasikan dengan garis solid. Garis putus-putus mengindikasikan bahwa komunikasi antara client VPN dan gateway lokalnya, dan antara gateway remote dan node tujuannya tidak diamankan.

Arsitektur gateway-to-gateway biasanya paling banyak digunakan ketika menghubungkan dua jaringan yang aman, seperti menghubungkan sebuah kantor cabang ke pusat melalui internet. Arsitektur model ini menggantikan wide area network (WAN) privat yang relatif mahal. 

Model gateway-to-gateway ini merupakan yang paling mudah diimplementasikan terutama dalam hal manajemen user dan host. Arsitektur ini biasanya transparan bagi user, yang tidak perlu melakukan otentikasi terpisah untuk menggunakan VPN. Selain itu, sistem user dan host target tidak harus meng-install perangkat lunak VPN client, ataupun melakukan konfigurasi ulang untuk menggunakan VPN. 

2. Arsitektur Host-to-Gateway

Model arsitektur ini paling banyak digunakan untuk remote access yang aman bagi masing-masing user remote.


 Dari gambar di atas, terlihat bahwa arsitektur host-to-gateway ini tidak menyediakan pengamanan secara penuh terhadap data yang melewati transit. Garis putus-putus mengindikasikan bahwa komunikasi antara gateway remote dan node tujuannya tidak diamankan. Model host-to-gateway banyak digunakan ketika menghubungkan host pada jaringan yang tidak aman kepada resource pada jaringan yang aman, contohnya menghubungkan pegawai yang sedang berada di lokasi remote kepada kantor pusat melalui internet.

Model ini sering digunakan untuk menggantikan modem dial-up. Arsitektur model ini relatif cukup kompleks untuk diimplementasikan terutama dalam hal manajemen user dan host. Arsitektur ini biasanya tidak transparan terhadap user karena harus membangun sebuah koneksi VPN antara komputer lokal (host) dengan gateway VPN. Gambar 3.15 mengilustrasikan model arsitektur ini melakukan otentikasi sebelum menggunakan VPN. Selain itu host user  juga harus meng-install perangkat lunak VPN client yang telah dikonfigurasi.

Tuesday, January 10, 2012

VPN (Virtual Private Network)


Menyambung postingan saya yang sebelumnya tentang Komunikasi Jaringan WAN (Wide Area Network), maka lebih lanjut kita akan membahas tentang Kategori Jaringan WAN berdasarkan tekonologi yang digunakan.
Pada dasarnya, semua perangkat komputer yang dilengkapi dengan fasilitas pengalamatan IP dan diinstalasi dengan aplikasi pembuat tunnel dan algoritma enkripsi dan dekripsi, pasti bisa membangun komunikasi VPN (Virtual Private Network). Komunikasi VPN dengan tunneling dan enkripsi ini bisa dibangun antara sebuah router dengan router, antara sebuah router dengan banyak router, antara PC dengan server VPN concentrator, antara router atau PC dengan firewall berkemampuan VPN, dan banyak lagi.
 
Dengan adanya fleksibilitas dalam penggunaan VPN inilah, teknologi ini menjadi berkembang pesat dalam penggunaan sehari-hari sehingga mengubah cara-cara berkomunikasi, berbisnis, belajar, bersenang-senang, dan banyak aktivitas lainnya. VPN dapat dilakukan kapan saja dan dari mana saja selama ada koneksi Internet yang memadai.
VPN dapat menggunakan kedua bentuk kriptografi, yaitu kriptografi kunci simetris dan kriptografi kunci publik.  
 Kriptografi kunci simetris biasanya lebih efisien dan membutuhkan ongkos pemrosesan yang lebih murah bila dibandingkan dengan kriptografi kunci publik. Oleh karena itu, kriptografi kunci simetri lebih sering digunakan untuk mengenkripsi bagian terpenting dari data yang akan dikirimkan melalui VPN. Salah satu masalah dalam kriptografi kunci simetris adalah kunci harus dipertukarkan untuk memastikan confidentiality.
Algoritma yang umumnya digunakan untuk mengimplementasi kriptografi kunci simetris meliputi:
·         Digital Encryption Standard (DES)
·         Triple DES (3DES)
·         Advanced Encryption Standard (AES)
·         Blowfish, RC4
·         International Data Encryption Algorithm (IDEA)
·         Hash Message Authentication Code (HMAC) varsi Message Digest 5 (MD5)
·         Secure Hash Algorithm (SHA-1).

Sedangkan algoritma yang umumnya digunakan untuk algoritma kunci publik adalah meliputi RSA, Digital Signature Algorithm (DSA), dan Elliptic Curve DSA (EDBSA). Hal yang penting untuk dipahami adalah VPN tidak menghilangkan semua resiko dari jaringan. Walaupun VPN dapat mengurangi resiko, untuk komunikasi yang dijalankan melalui jaringan publik seperti internet, VPN tidak dapat mengeliminasi semua resiko dari komunikasi seperti itu. Salah satu potensi masalah adalah kekuatan dari implementasi. Contohnya, celah-celah dalam algoritma enkripsi atau perangkat lunak.
 
© Copyright 2035 mas Joko
Theme by Yusuf Fikri